AI & People Enablement
Digital Training
Artikel erschienen in Ausgabe 10/26
KI-Kompass für Führungskräfte (WEKA Business Media AG)
Vom Cyberrisiko zum Verhalten: Wie KI die letzte
Meile der Cybersecurity überbrückt
Regulierung, Governance und Risikomanagement machen Cyberrisiken sichtbar und steuerbar. Doch ein dokumentiertes Risiko führt noch nicht automatisch zum richtigen Verhalten im entscheidenden Moment.
Didaktisch trainierte generative KI kann diese letzte Meile überbrücken: Sie übersetzt
Risiken in firmenspezifische, rollenbezogene
Arbeitssituationen und macht Cybersecurity - Awareness relevanter.
Von Roger Hubmann
Reguliert - aber noch lange nicht geschützt
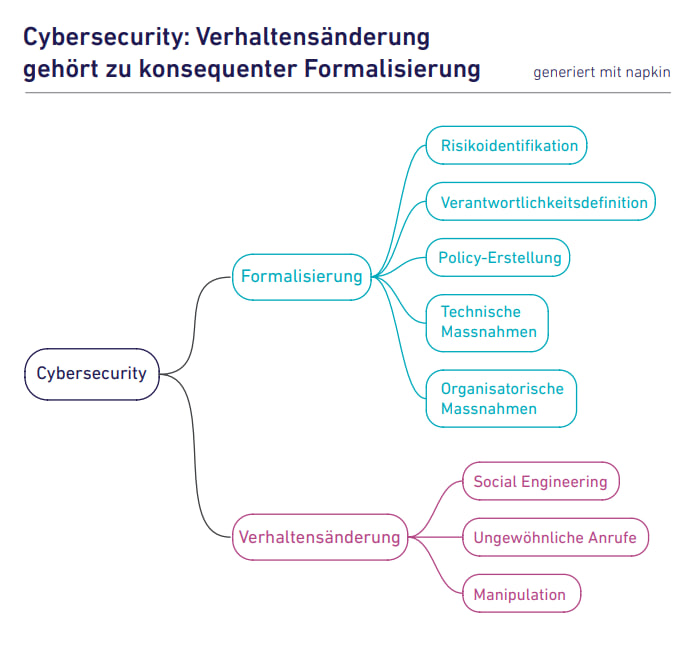
Cybersecurity wird zunehmend formalisiert: Unternehmen identifizieren Risiken, definieren Verantwortlichkeiten, erlassen Policies und setzen technische sowie organisatorische Massnahmen um. Ein Informationssicherheits-Managementsystem (ISMS) schafft dafür den strukturierten Rahmen
Doch zwischen einem im ISMS dokumentierten Risiko und dem Verhalten im Arbeitsalltag liegt eine Lücke. Social Engineering, beispielsweise, kann als Unternehmensrisiko erkannt und mit Meldewegen, Kontrollen und Regeln adressiert sein. Trotzdem muss eine Mitarbeiterin erkennen, dass ein ungewöhnlicher Anruf nicht einfach eine dringende Kundenanfrage ist - oder ein Mitarbeiter in Finance, dass die scheinbare Nachricht der Geschäftsleitung eine Manipulation sein könnte. Ein dokumentiertes Risiko ist deshalb noch kein richtiges Verhalten im entscheidenden Moment. Genau hier beginnt die letzte Meile der Cybersecurity.
Risiken managen heisst noch nicht Verhalten steuern
Risikomanagement arbeitet auf Unternehmens- und Prozessebene. Menschen begegnen Cyberrisiken in konkreten Situationen. Dasselbe Risiko sieht deshalb je nach Jobrolle anders aus. Für eine Kundenberaterin kann Social Engineering als manipulativer Anruf auftreten, in Finance als täuschend echte Zahlungsaufforderung, in HR als Anfrage nach vertraulichen Personaldaten, auf der Baustelle als unbekannter Lieferant. Reaktion und Entscheidungskontext unterscheiden sich entsprechend.
Wer Verhalten beeinflussen will, muss deshalb übersetzen: vom Unternehmensrisiko über Prozesse und Jobrollen bis zur konkreten Situation und zum erwarteten Verhalten. Erst dann wird ein abstraktes Cyberrisiko in der eigenen Arbeitswelt erkennbar.
Gleiche Schulung, unterschiedliche Risiken
Cybersecurity-Awareness soll diese Übersetzung unterstützen. In der Praxis werden jedoch häufig sehr unterschiedliche Rollen mit denselben Inhalten geschult. Oft fehlt die Interaktivität; Trainings werden pflichtbewusst durchgeklickt, doch Verinnerlichung findet kaum statt. Phishing, Social Engineering oder Datenschutz sind für viele relevant die tatsächlichen Risikosituationen unterscheiden sich erheblich.
Je weiter ein Training von den realen Risikosituationen einer Jobrolle entfernt ist, desto weniger werden die nötigen Reflexe trainiert. Rollen- und firmenspezifische Inhalte wären naheliegend, waren bislang aber aufwendig: Risiken analysieren, Rollen berücksichtigen, Szenarien entwickeln, Inhalte produzieren, fachlich prüfen, aktualisieren und gegebenenfalls mehrsprachig bereitstellen. Was aus Sicht des Risikomanagements sinnvoll wäre, war deshalb nur begrenzt skalierbar. Was aber, wenn Cybersecurity-Trainings nicht mehr um Aufmerksamkeit kämpfen müssten - weil sie die eigenen Risiken, Aufgaben und Arbeitssituationen der Mitarbeitenden widerspiegeln?
KI macht Relevanz skalierbar
Viele der benötigten Informationen sind bereits vorhanden. Risikoanalysen und Audits beschreiben Schwachstellen, Policies definieren Regeln, Prozesse zeigen Abläufe und Jobprofile Aufgaben und Verantwortlichkeiten. Cybersecurity-Expertinnen und -Experten ergänzen Fach- und Branchenwissen sowie aktuelle Bedrohungsszenarien.
Generative KI kann diese Informationen zusammenführen und in Lernkontexte übersetzen. Sie unterstützt die Zuordnung von Risiken zu Rollen und Prozessen, entwickelt plausible Arbeitssituationen und erzeugt daraus Szenarien, Dialoge, Übungen oder Wissenschecks. Aus einem Social-Engineering-Risiko entstehen so unterschiedliche Lernwelten für Kundenberatung, Logistik, HR oder Management.
Neu ist weniger das Cybersecurity-Wissen als die Möglichkeit, seine Übersetzung in relevante Arbeitssituationen zu skalieren. KI ersetzt keine fachliche Expertise. Sie macht es wirtschaftlicher, diese für unterschiedliche Rollen nutzbar zu machen vorausgesetzt, Quellen, Ergebnisse und erwartetes Verhalten werden fachlich kontrolliert.
Die letzte Meile gehen: Fünf Schritte vom Risiko zum Verhalten
Ein solcher Ansatz lässt sich als steuerbarer Prozess organisieren:
Risiken fachlich bestimmen: Ausgangspunkt sind Risikoanalysen, Audits, Vorfälle und die Einschätzung der Cybersecurity-Verantwortlichen. Bewertung und Priorisierung bleiben Aufgabe der zuständigen Fachpersonen.
betroffene Rollen und Prozesse identifizieren: Risiko-, Prozess- und Rolleninformationen werden zusammengeführt, um zu erkennen, wo ein Risiko im Arbeitsalltag relevant wird.
mit KI konkrete Risikosituationen entwickeln: Aus dem abstrakten Risiko entstehen plausible Situationen, etwa ein ungewöhnlicher Anruf oder eine Freigabe unter Zeitdruck.
KI-unterstützt relevante Lernwelten erzeugen: Daraus entstehen rollenspezifische Szenarien, Games, Übungen und Wissenschecks bei Bedarf in unterschiedlichen Sprachen.
Awareness-Trainings fachlich validieren und Wirkung überprüfen: Cybersecurity-Verantwortliche prüfen Szenario, Handlungsempfehlung und erwartetes Verhalten.
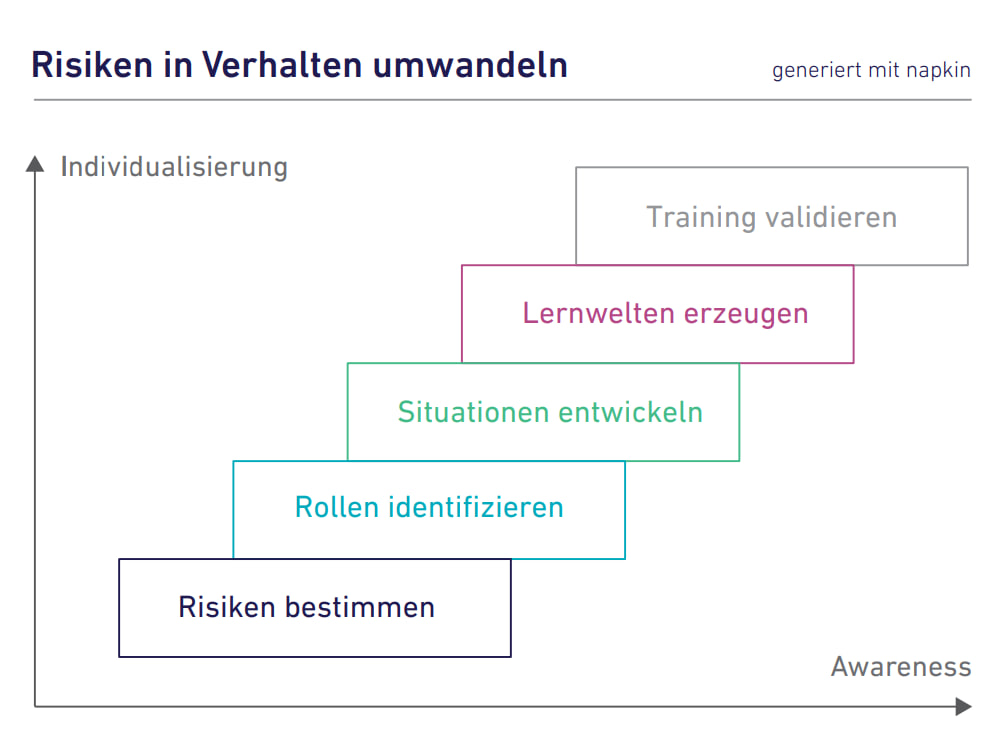
Damit beginnt Cybersecurity-Training nicht mehr beim vorhandenen Kurs, sondern beim identifizierten Risiko.
Die zweite Governance-Aufgabe
Wer KI nutzt, um Cyberrisiken in relevante Arbeitssituationen und Trainings zu übersetzen, schafft eine zweite Governance-Aufgabe. Denn je unternehmensspezifischer die Lerninhalte, desto mehr internen Kontext benötigt die KI. Risikoanalysen, Audit-Ergebnisse, Prozesse, Rollenprofile oder dokumentierte Vorfälle können wertvolle, aber sensible Quellen sein.
Vier Fragen sind zentral: Welche Daten dürfen für die KI-gestützte Trainingsentwicklung verwendet werden? Welche freigegebenen Systeme dürfen sie verarbeiten? Auf welcher fachlich autorisierten Wissensbasis erzeugt die KI Szenarien und Handlungsempfehlungen? Und wer prüft und genehmigt die Ergebnisse?
Governance ist nicht der Gegenspieler KI-gestützter Individualisierung, sondern ihre Voraussetzung. Datenzugang, Quellen und Verantwortlichkeiten müssen klar geregelt sein.
Die letzte Meile wird zur Führungsaufgabe
Regulierung, Governance und Risikomanagement schaffen die Voraussetzungen für Cybersecurity. Ob daraus mehr Sicherheit entsteht, entscheidet sich auch dort, wo Mitarbeitende Risiken im Arbeitsalltag begegnen.
Generative KI ermöglicht, diese letzte Meile in grosser Breite zu bearbeiten: Risiken lassen sich in Rollen, Prozesse und konkrete Arbeitssituationen übersetzen und daraus relevante Lernwelten entwickeln. Die Skalierung durch KI ersetzt weder Cybersecurity-Expertise noch menschliche Verantwortung. Damit verändert sich auch die Führungsaufgabe. Es reicht nicht, regulatorische Anforderungen zu erfüllen und Awareness-Trainings bereitzustellen. Entscheidend ist die nachvollziehbare Verbindung zwischen identifiziertem Risiko und erwartetem Verhalten - und ihre Anpassung an neue Risiken.
Regulierung definiert den Rahmen. Sicherheit entsteht, wenn daraus im richtigen Moment das richtige Verhalten wird.
Artikel erschienen in Ausgabe 10/26
KI-Kompass für Führungskräfte
(WEKA Business Media AG)